告别单栈!免费让纯 IPv4 主机拥有固定公网 IPv6
当我猫在厕所,惬意地欣赏某女主播诱人的舞姿时,画面突然卡了,转起小圈圈 —— 连接超时
我瞟着空空的卷纸盒,立刻马上,提起裤子,打开itdog测试一下,大地一片红
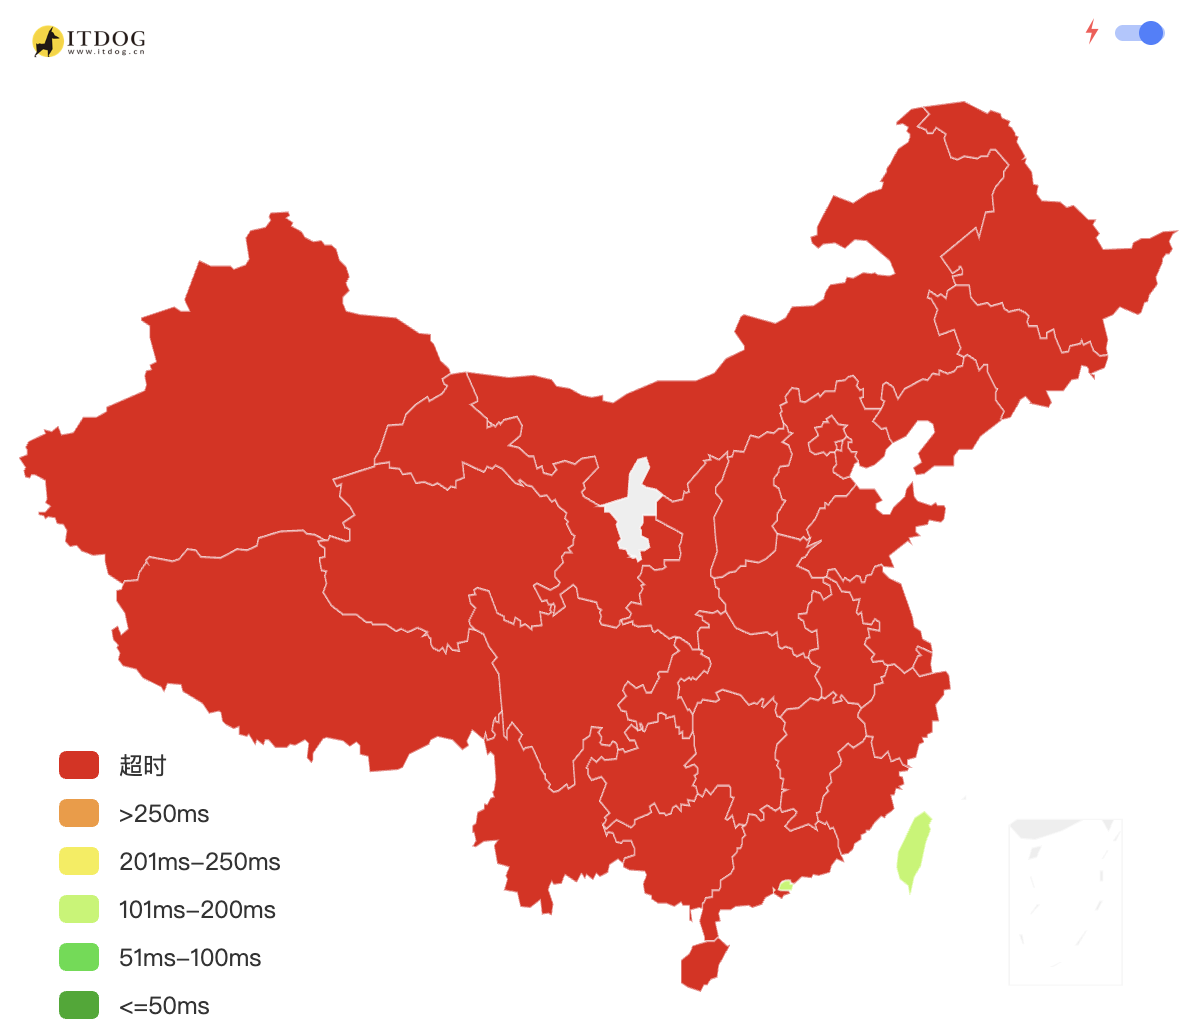
歪思,我想是时候来点儿黑科技 —— 免费挂一个原生 IPv6 的“赛博外骨骼”
一、原理
简单些,ipv6流量交给 隧道服务提供商 中转到 你的IPv4主机
隧道服务提供商 与 你的IPv4主机建立隧道使用的协议,比较流行的有这两种
- SIT (6in4 / Protocol 41):直接在 IP 层封装(没有 UDP 头部),开销最小、效率最高。
缺点:要求 VPS 必须有独立公网 IPv4,且云厂商不能拦截 41 协议。 - WireGuard / UDP 隧道(WARP 等):把 IPv6 数据封装在标准的 UDP 报文里。
优点:穿透力强,即使是 NAT 内网或拦截了 41 协议的 VPS 也能正常使用。
二、提供免费ipv6隧道服务的提供商
1、HE Tunnelbroker
- 协议:6in4 (SIT / Protocol 41)
- 特点:全球 Tier-1 骨干网巨头,最推荐。完全免费,提供固定且独享的
/64甚至/48静态 IPv6 网段。全球节点极多(香港、日本、新加坡、美西、欧洲等) - 适用场景:双向固定 IP,适合 VPS 建立固定 IPv6 入站/建站/监听端口
2、Route64
- 协议: 除了支持传统的 6in4 (SIT/Protocol 41),它还支持通过 WireGuard 或 GRE 搭建隧道
- 特点: 支持 WireGuard:这是它相比 HE 的最大差异点。如果你的 VPS 厂商(如某些 NAT 鸡或严格的云厂商)在防火墙里拦截了 Protocol 41,用 HE 的 SIT 隧道就会 Ping 不通,而 Route64 允许走 WireGuard (UDP) 绕过封锁
- 适用场景:防火墙里拦截了 Protocol 41
3、Cloudflare WARP (本篇不讲)
- 协议:WireGuard (UDP 封装)
- 特点:严格来说是基于 WireGuard 的网络优化工具,但也免费提供 IPv6 出站能力。穿透力极强,不受云厂商安全组拦截 Protocol 41 的限制
- 适用场景:仅 IPv6 出站(让纯 IPv4 VPS 访问外部 IPv6 资源或绕过 IP 封锁)
三、实操
1、VPS 厂商没有拦截Protocol 41,推荐 HE Tunnelbroker
刚创建的账号是不能立即创建隧道的,需要等些时间。过了等待期,点击左边的 Create Regular Tunnel
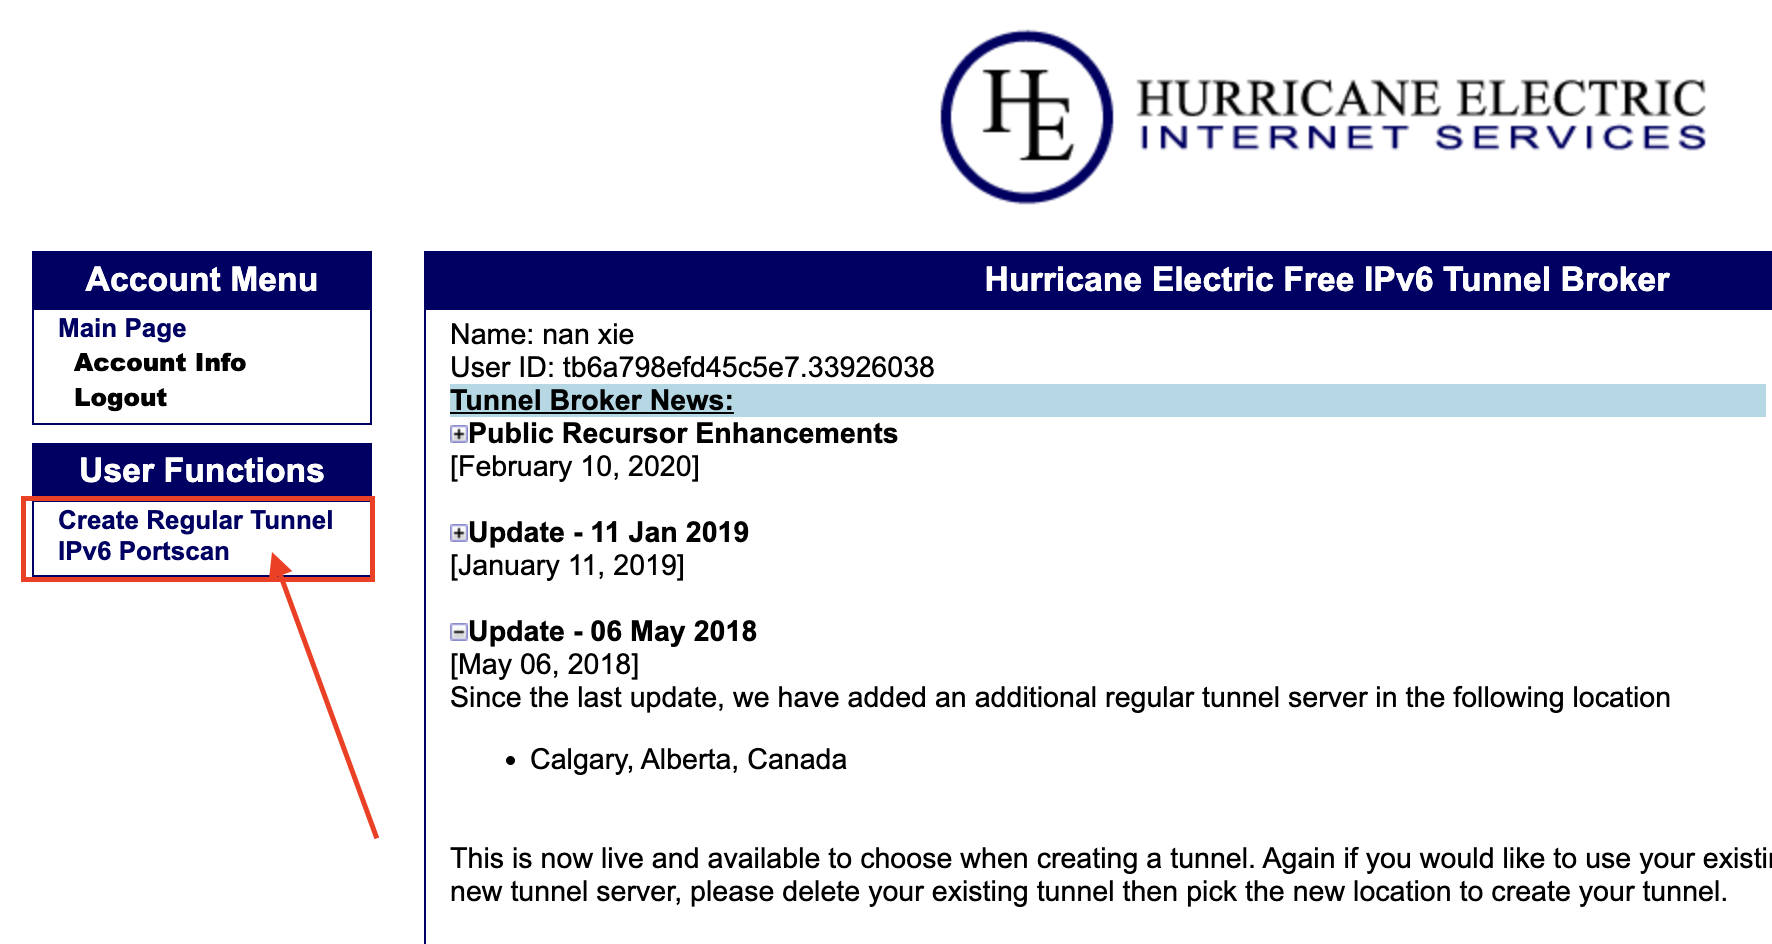
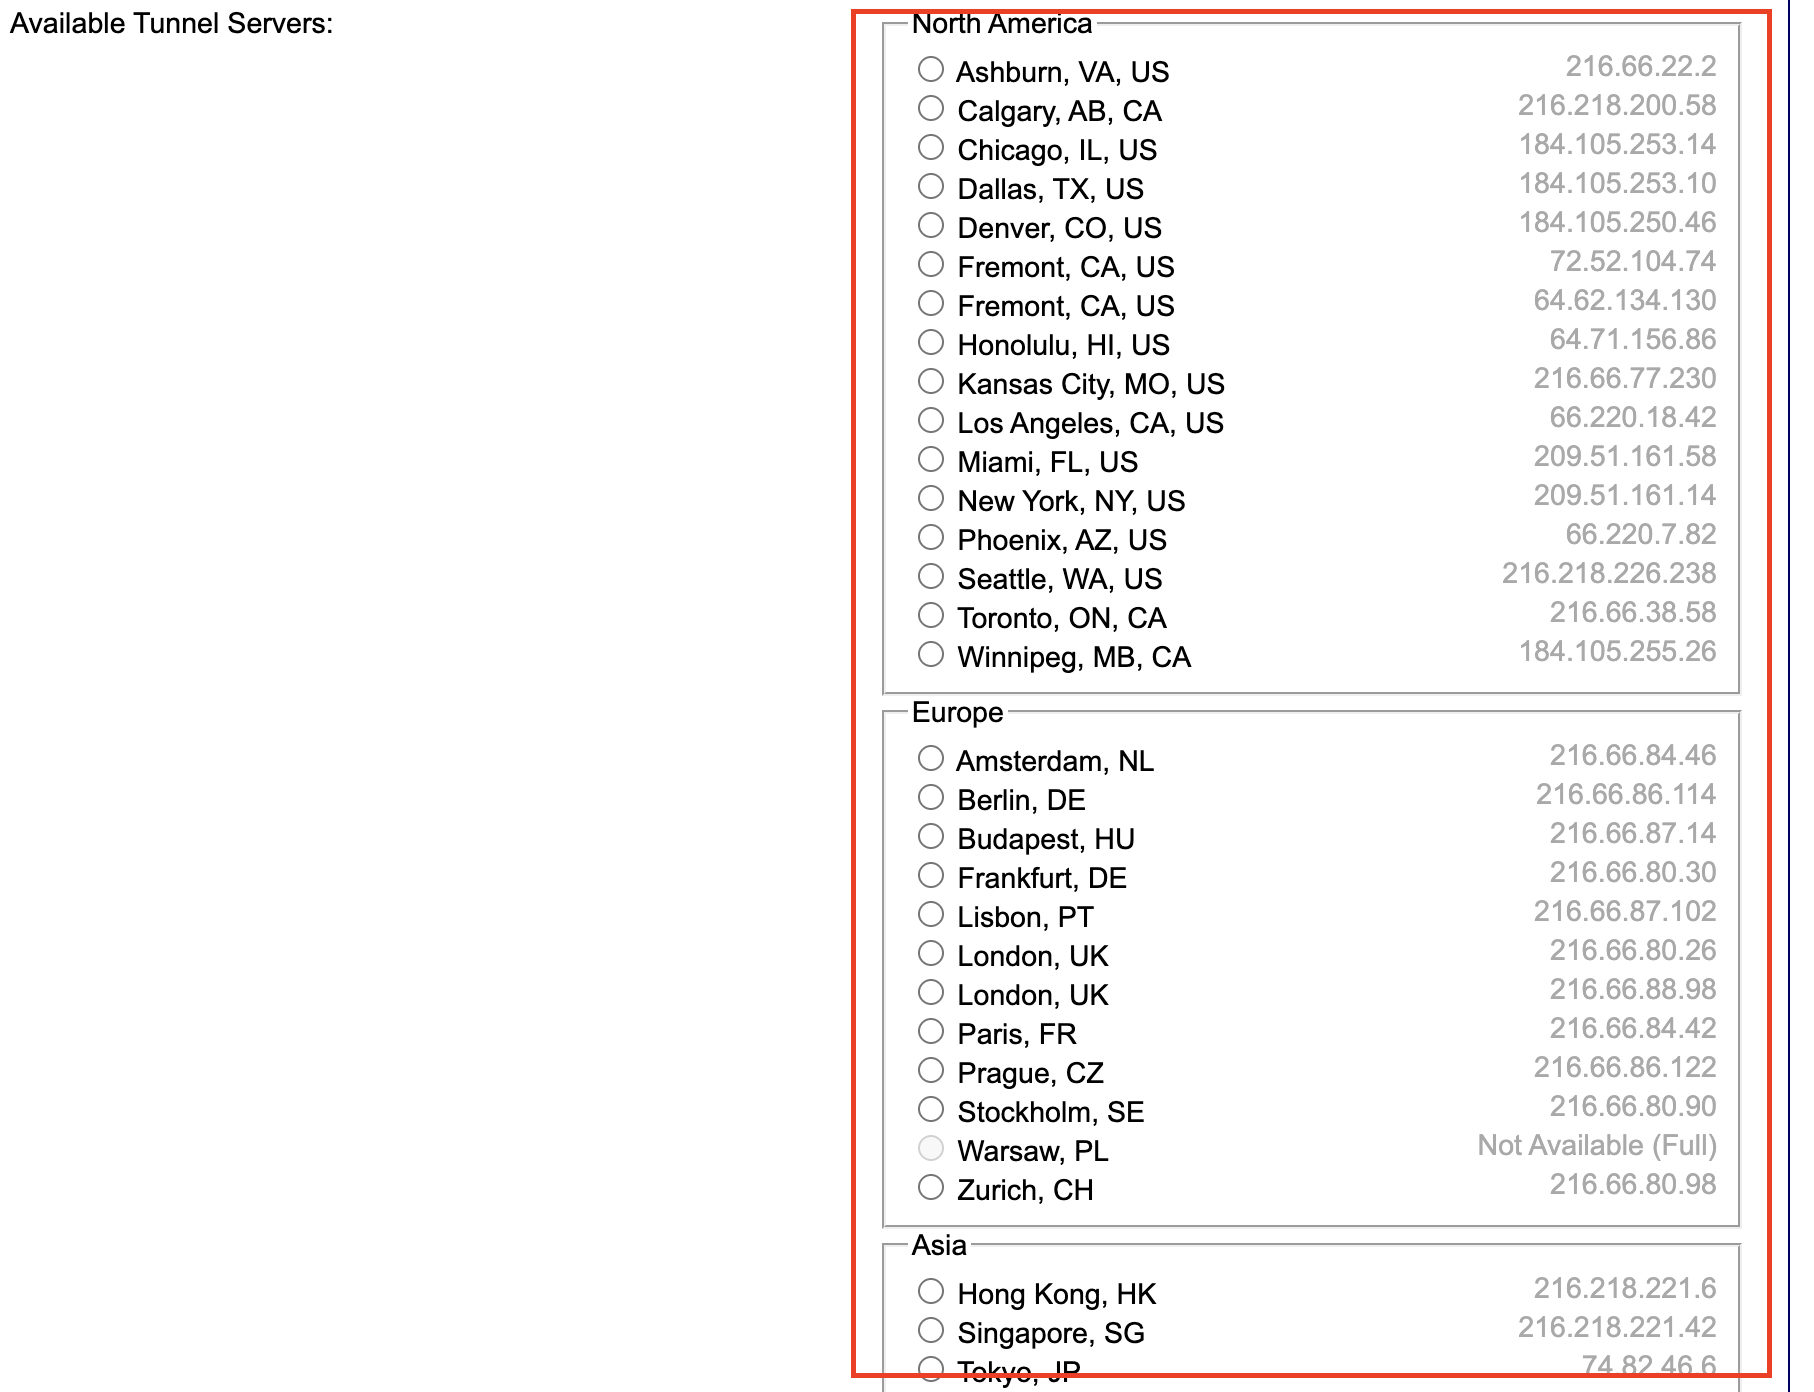
选择离你vps近的节点
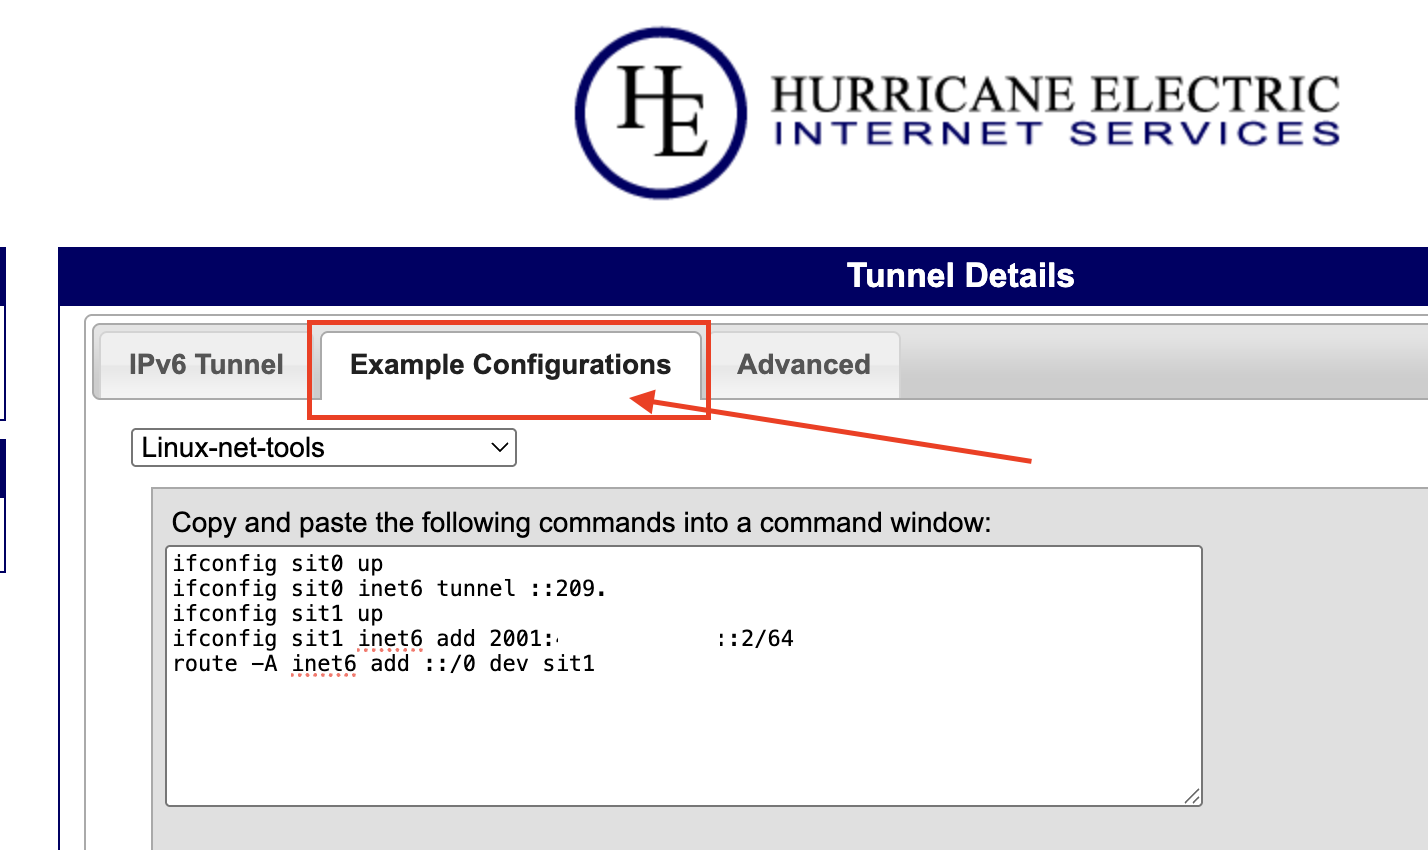
隧道创建成功后,点击 Example Configurations 查看在vps上配置命令
在vps上 ping6 google.com 通了即可
root@123:~# ping6 google.com
PING google.com (2a00:1450:4001:c0f::8a) 56 data bytes
64 bytes from bt-in-f138.1e100.net (2a00:1450:4001:c0f::8a): icmp_seq=1 ttl=115 time=6.98 ms
64 bytes from bt-in-f138.1e100.net (2a00:1450:4001:c0f::8a): icmp_seq=2 ttl=115 time=7.08 ms
64 bytes from bt-in-f138.1e100.net (2a00:1450:4001:c0f::8a): icmp_seq=3 ttl=115 time=7.46 ms
64 bytes from bt-in-f138.1e100.net (2a00:1450:4001:c0f::8a): icmp_seq=4 ttl=115 time=7.11 ms
64 bytes from bt-in-f138.1e100.net (2a00:1450:4001:c0f::8a): icmp_seq=5 ttl=115 time=7.07 ms
64 bytes from bt-in-f138.1e100.net (2a00:1450:4001:c0f::8a): icmp_seq=6 ttl=115 time=7.10 ms
2、VPS 厂商拦截了Protocol 41,推荐 Route64
登陆账号后,点击管理然后添加隧道
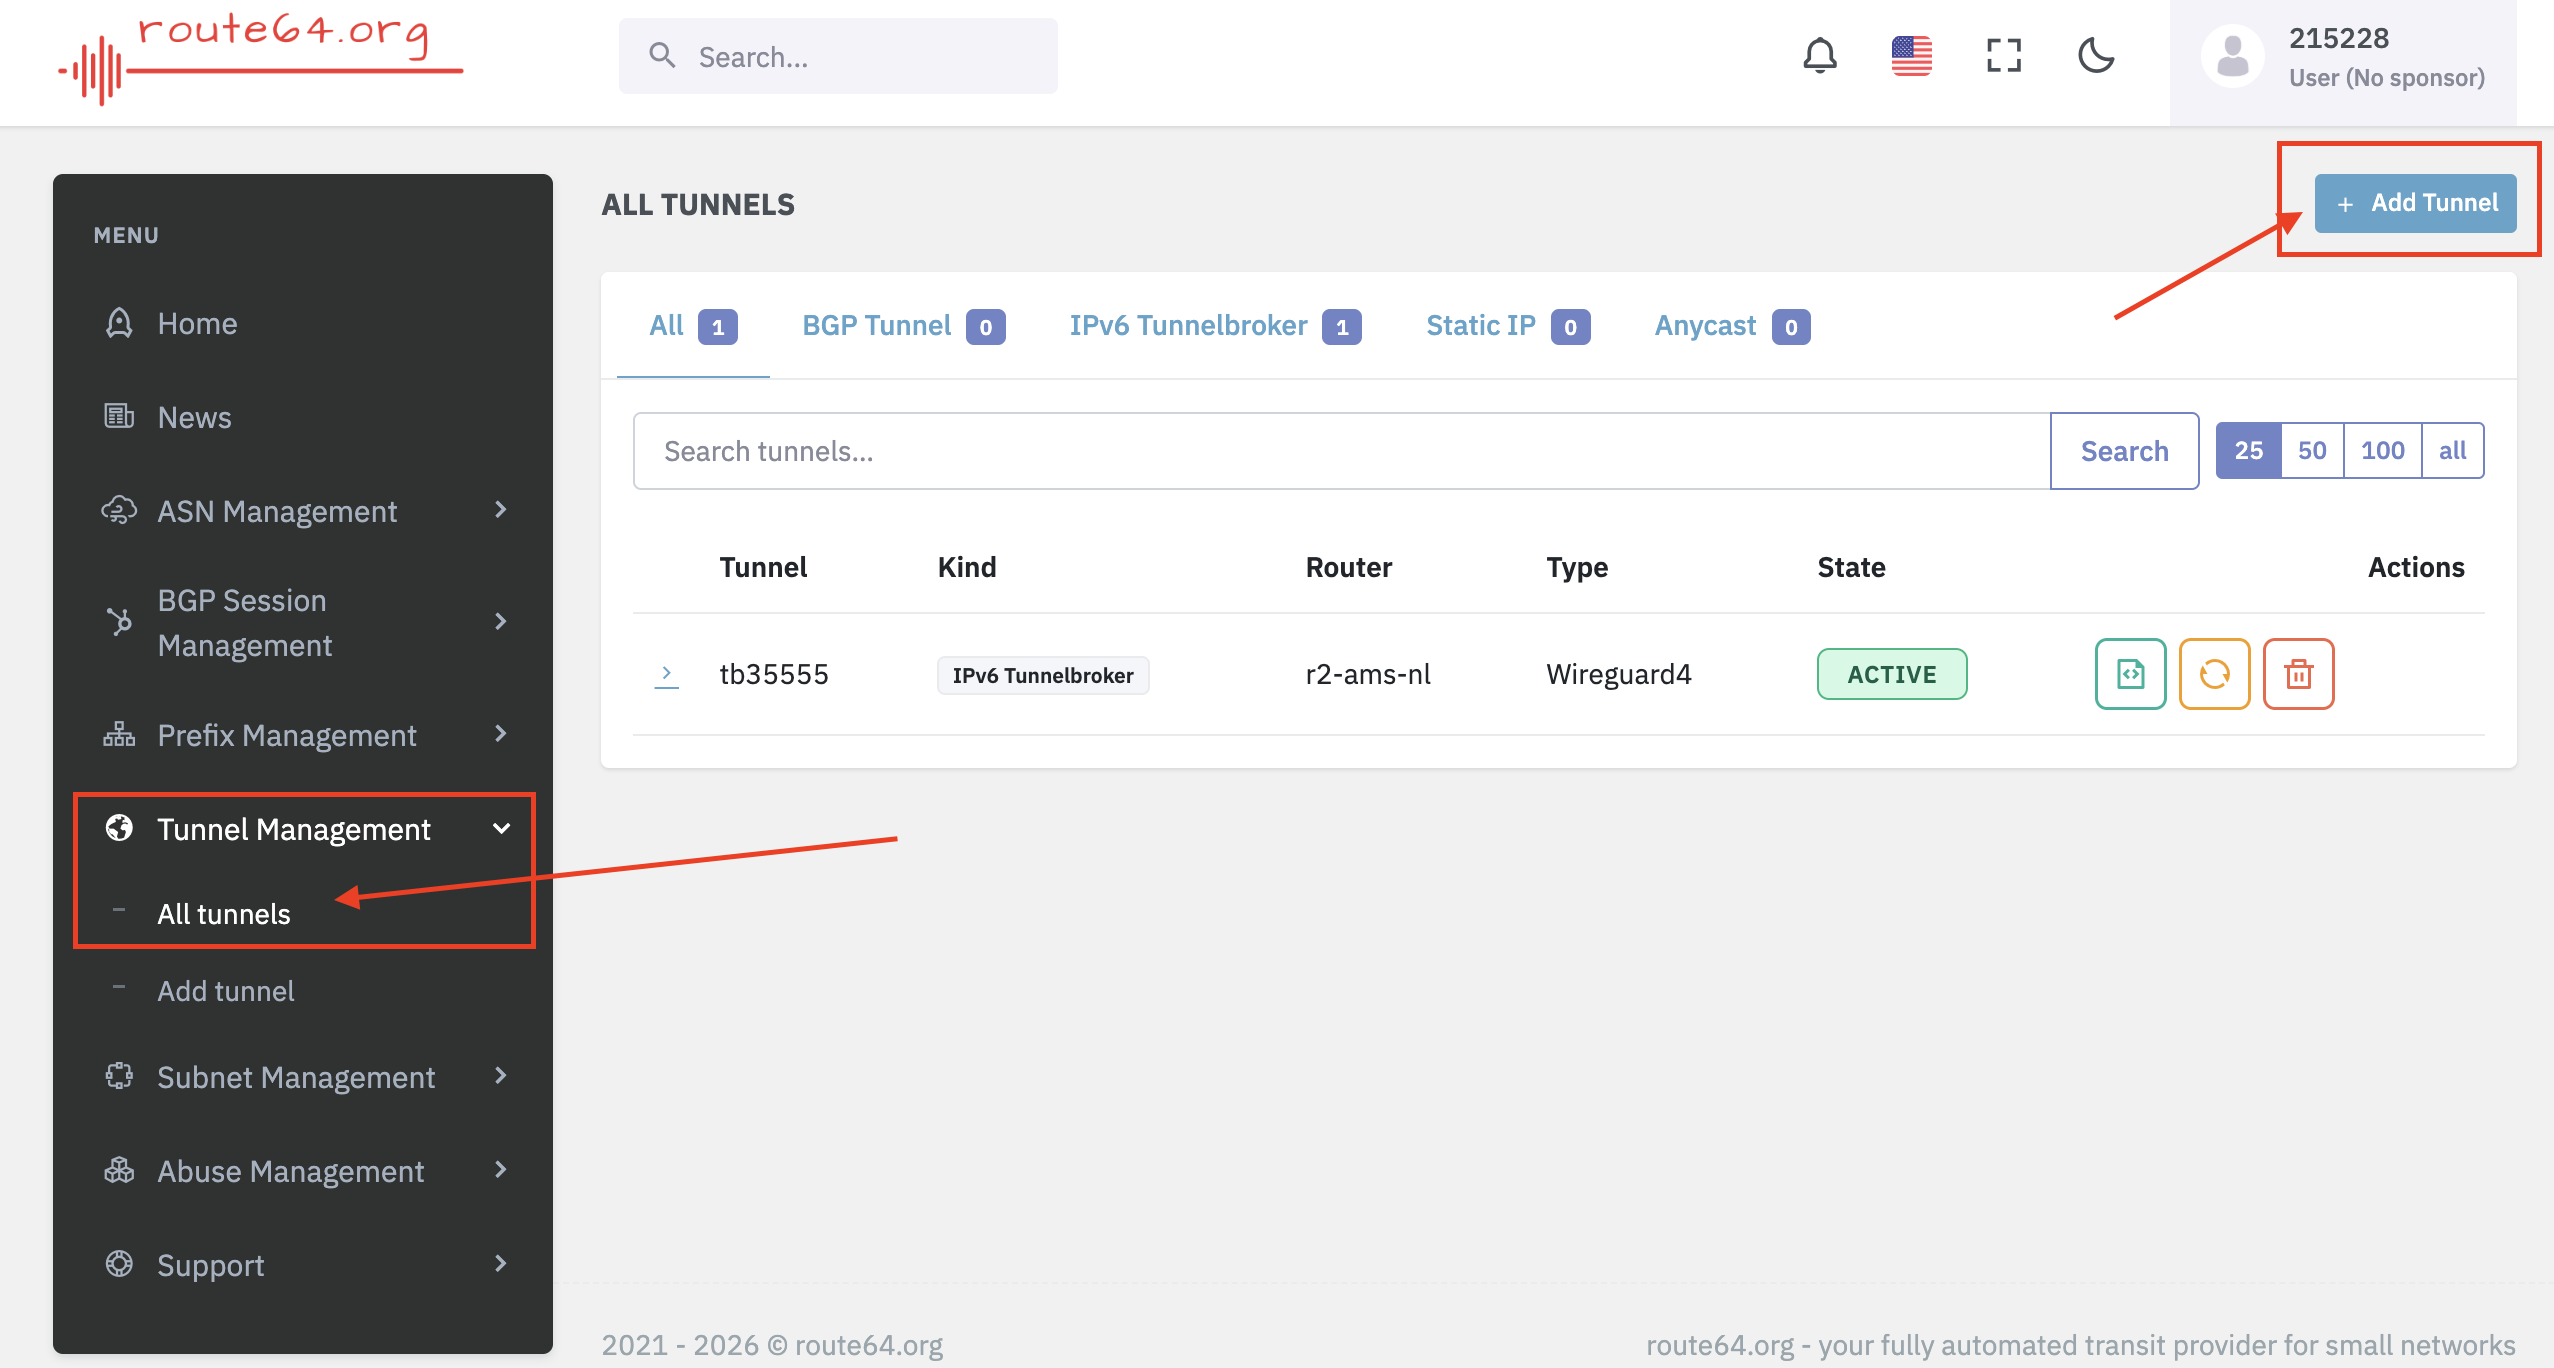
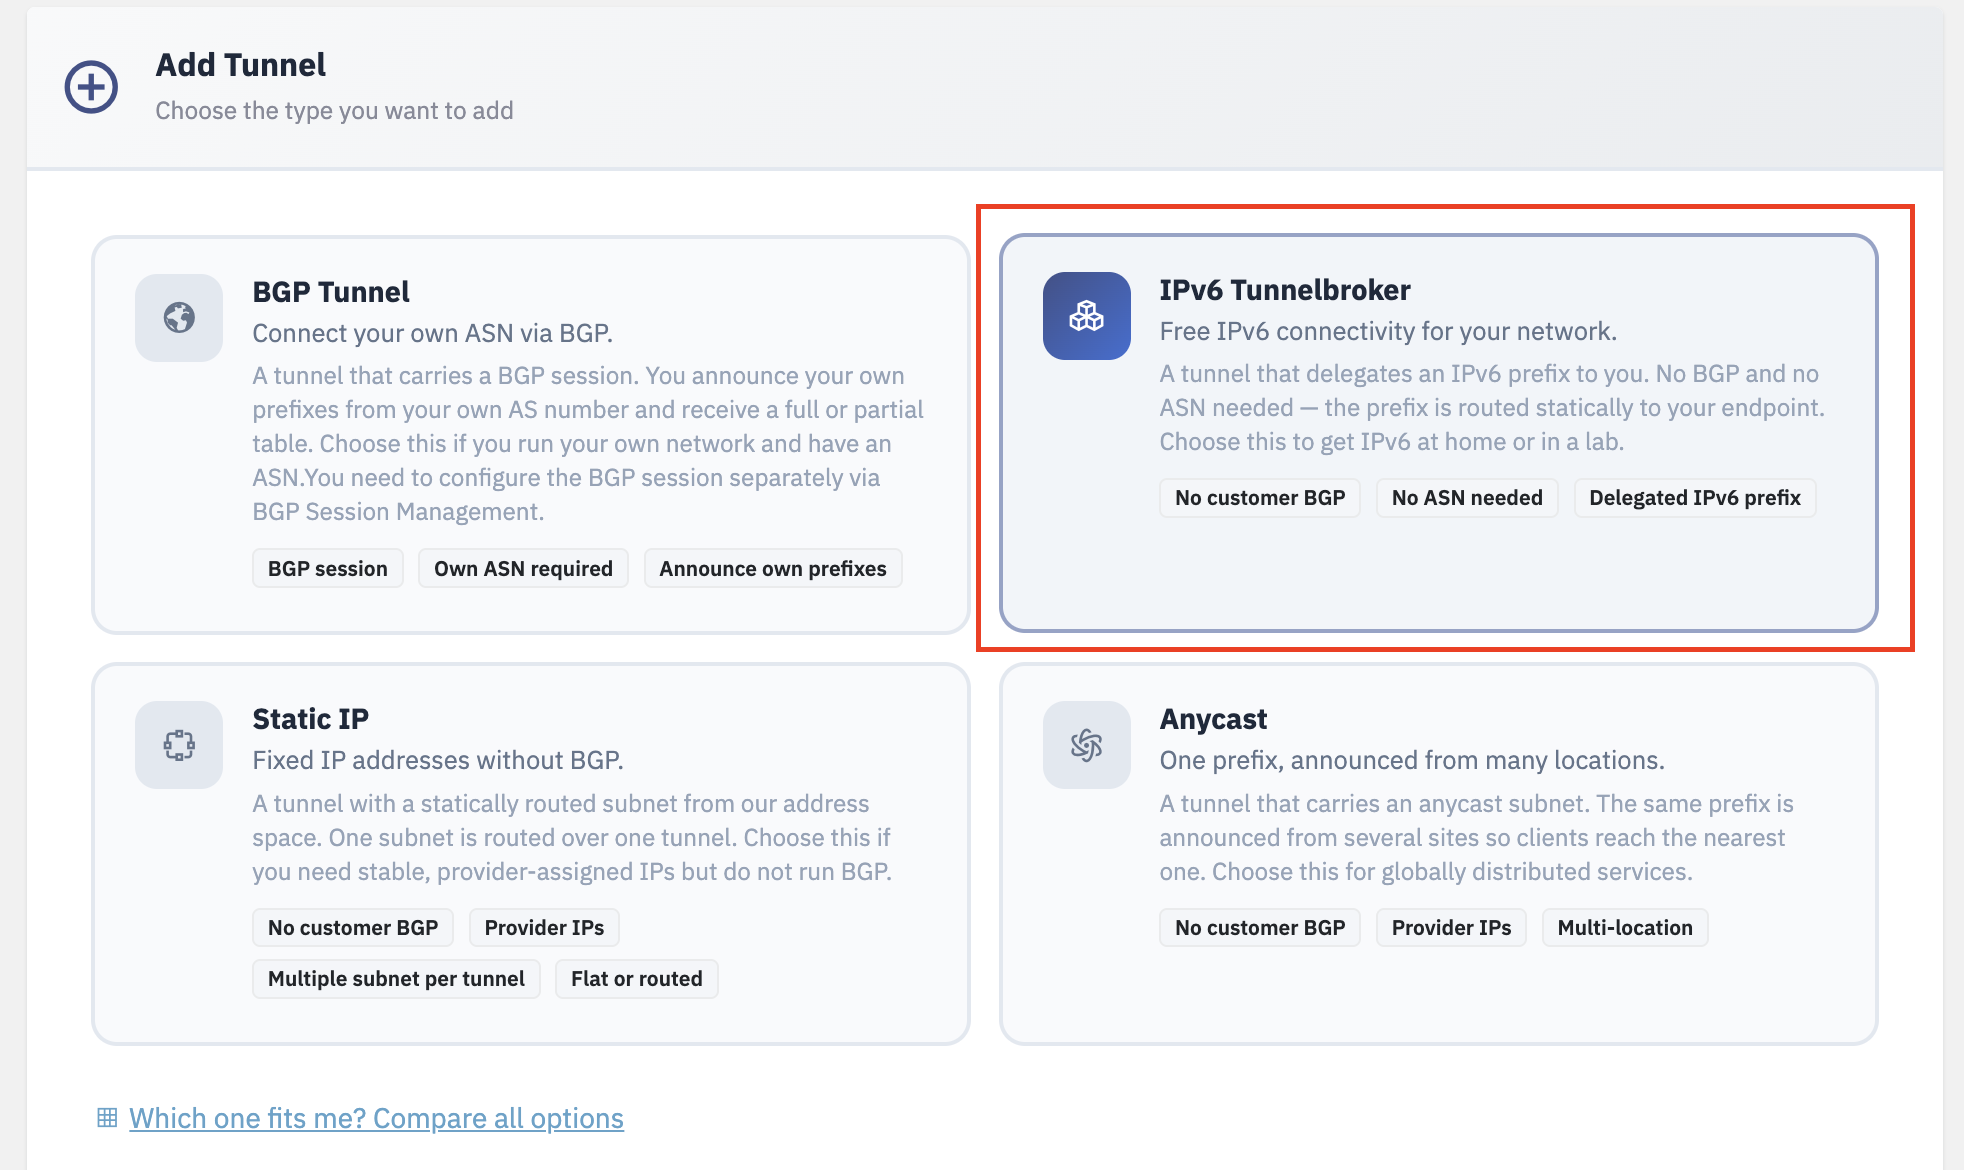
选择 IPv6 Tunnelbroker
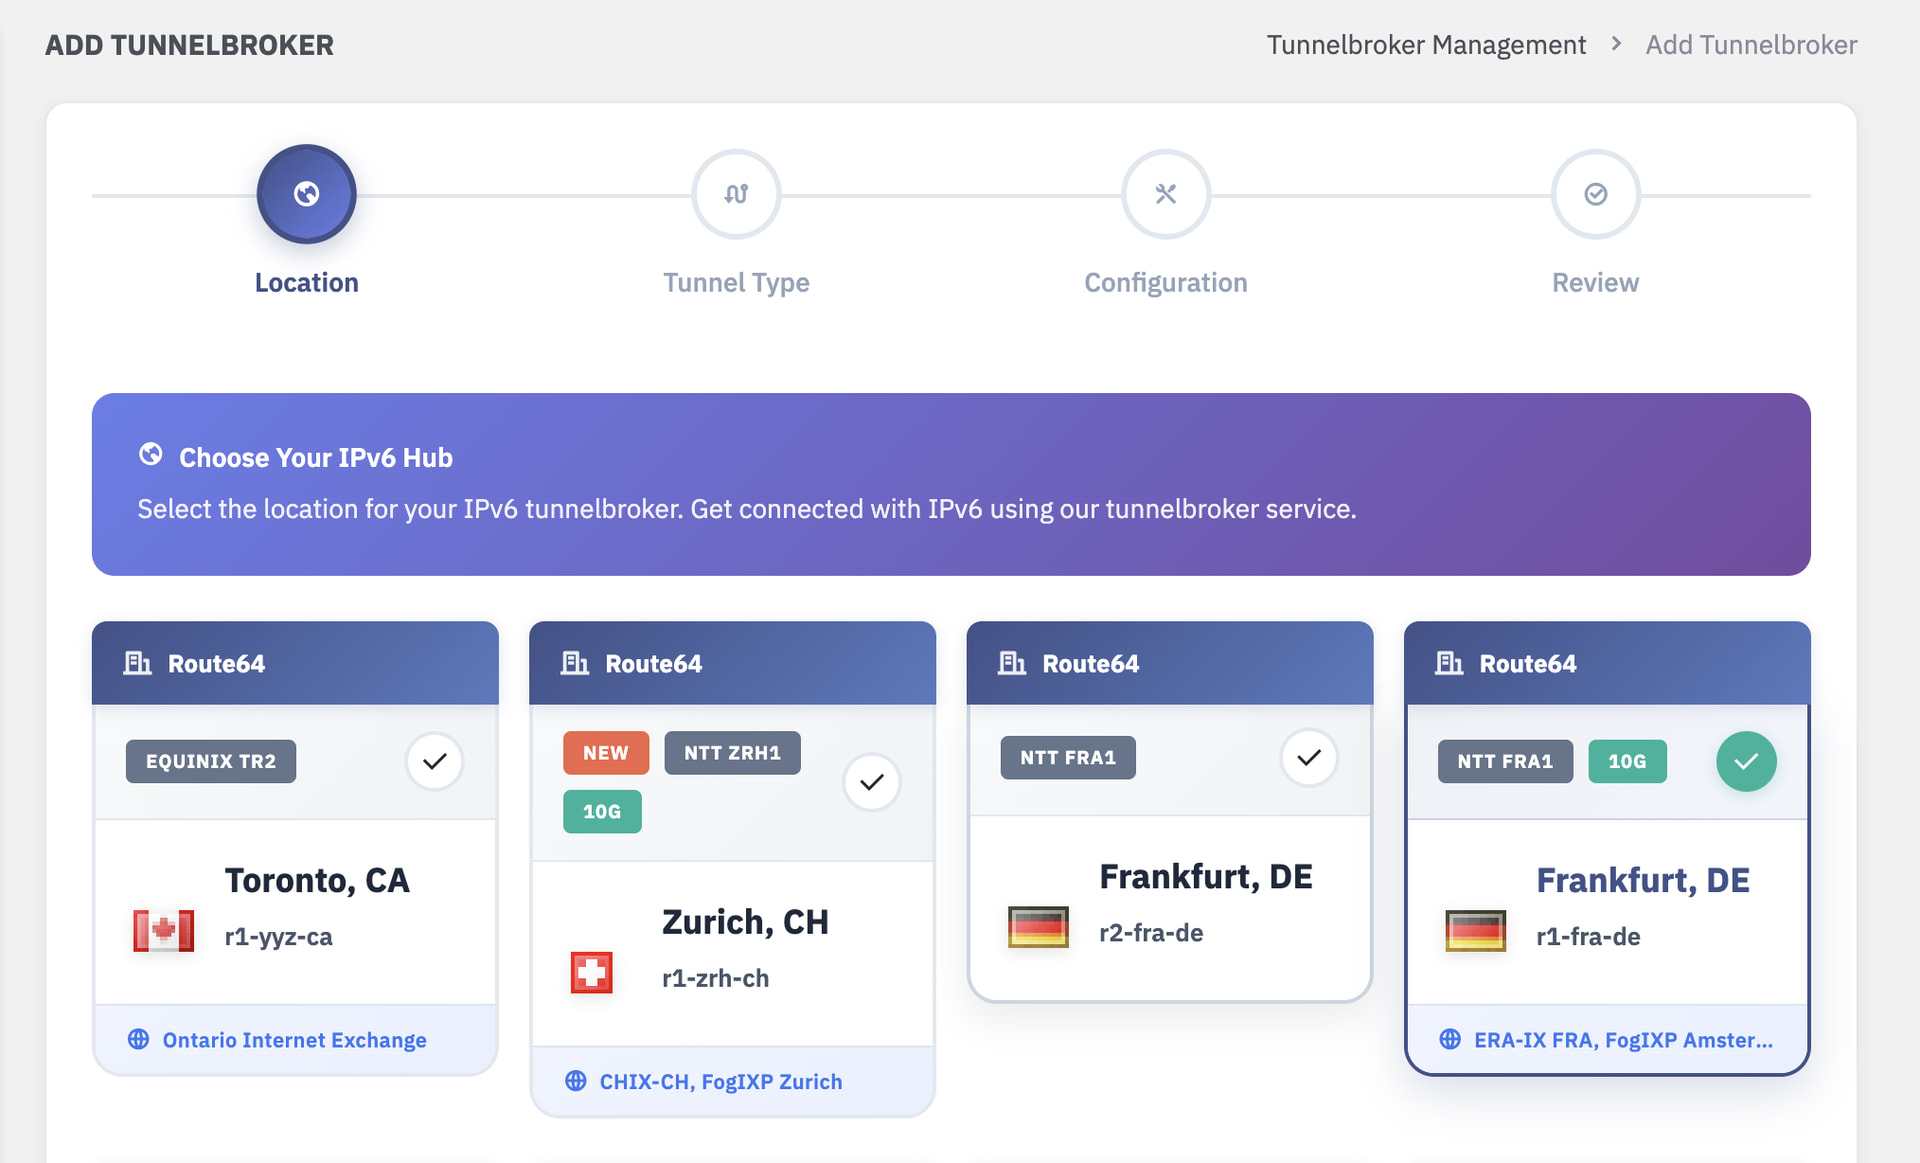
选择离你vps近的节点
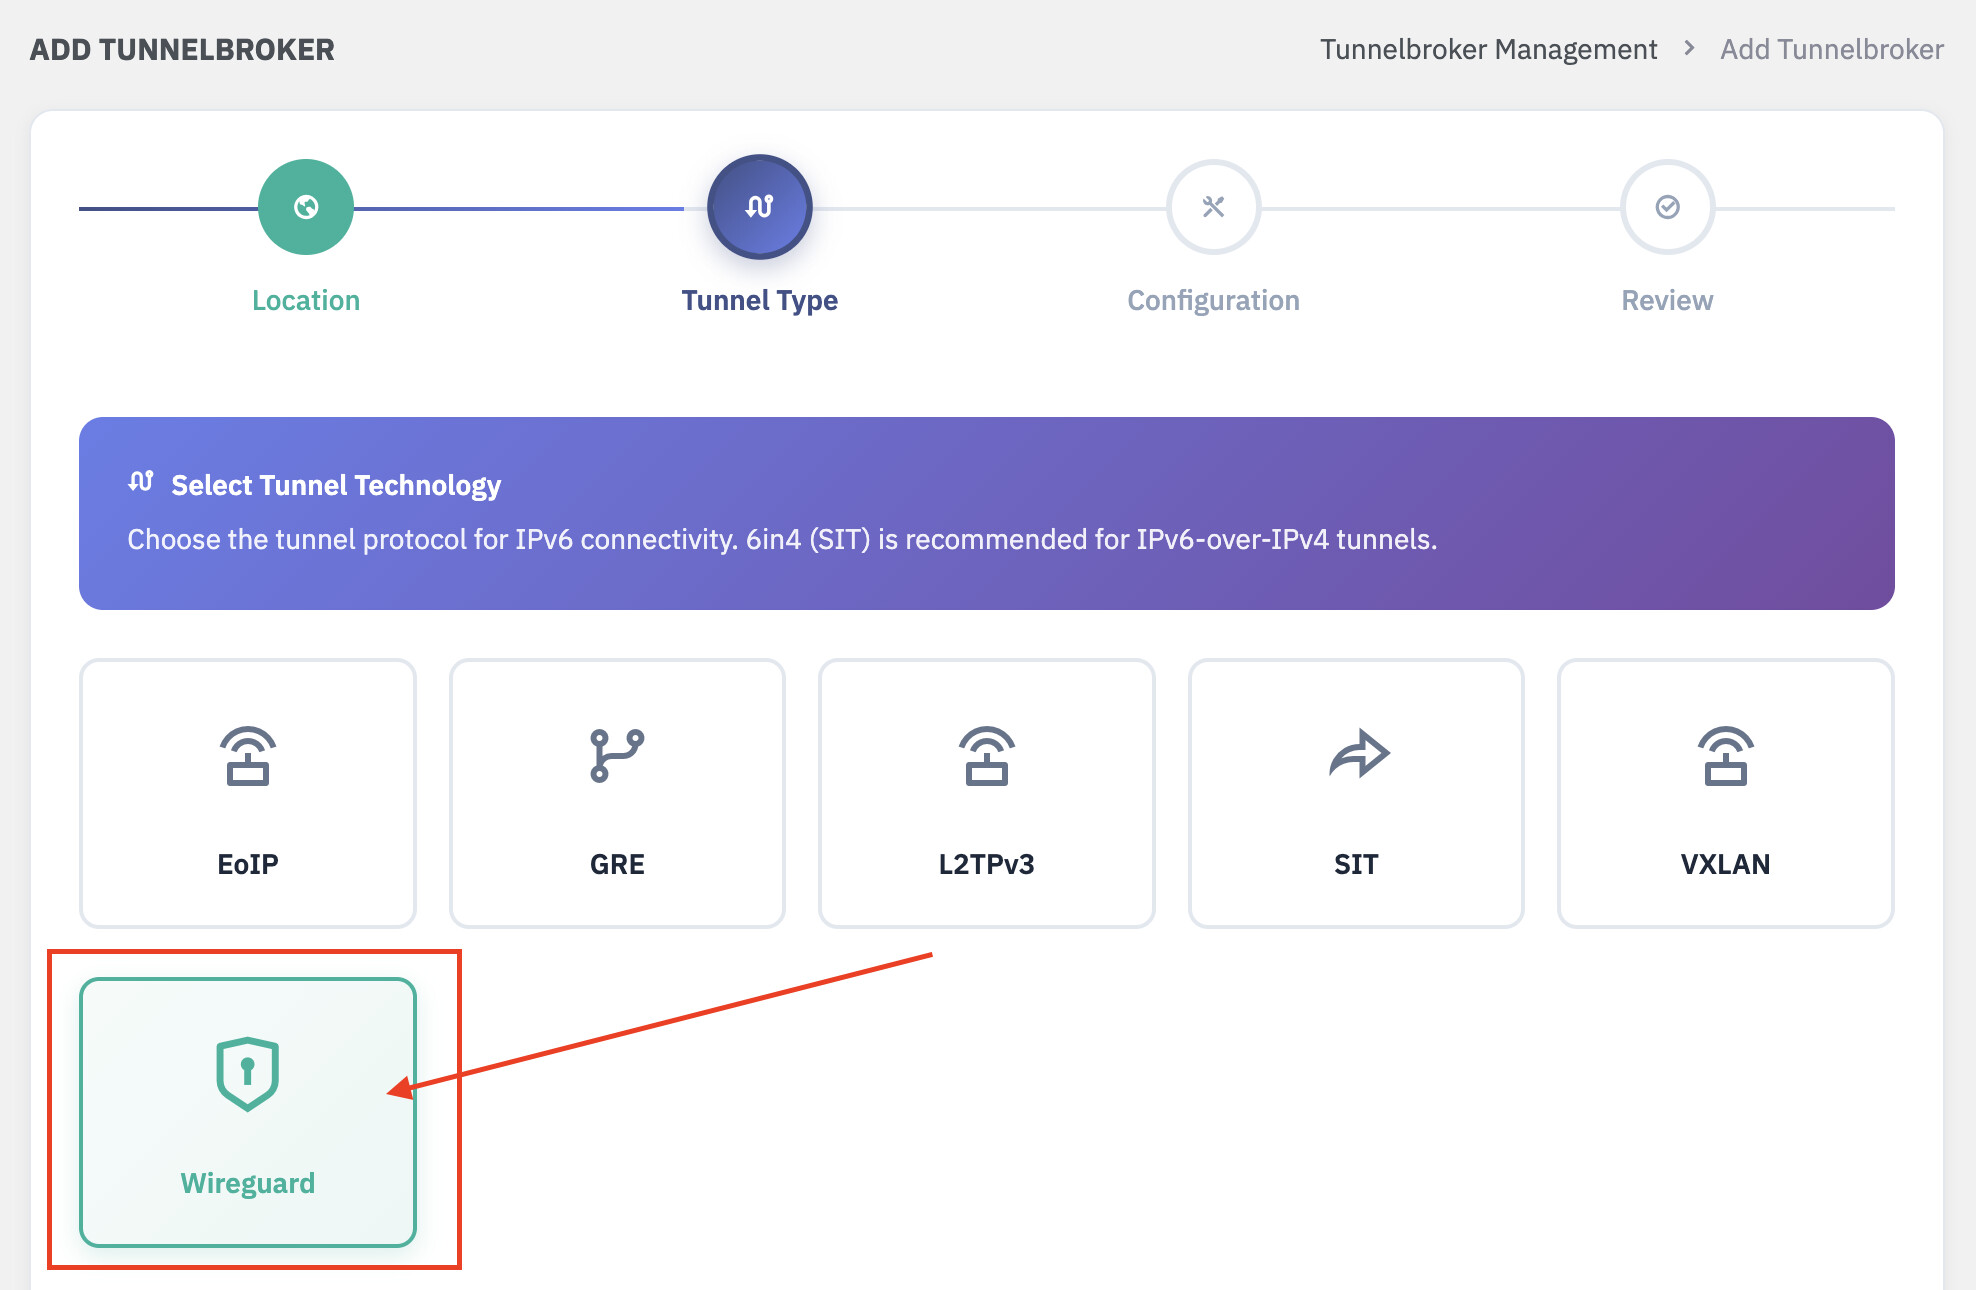
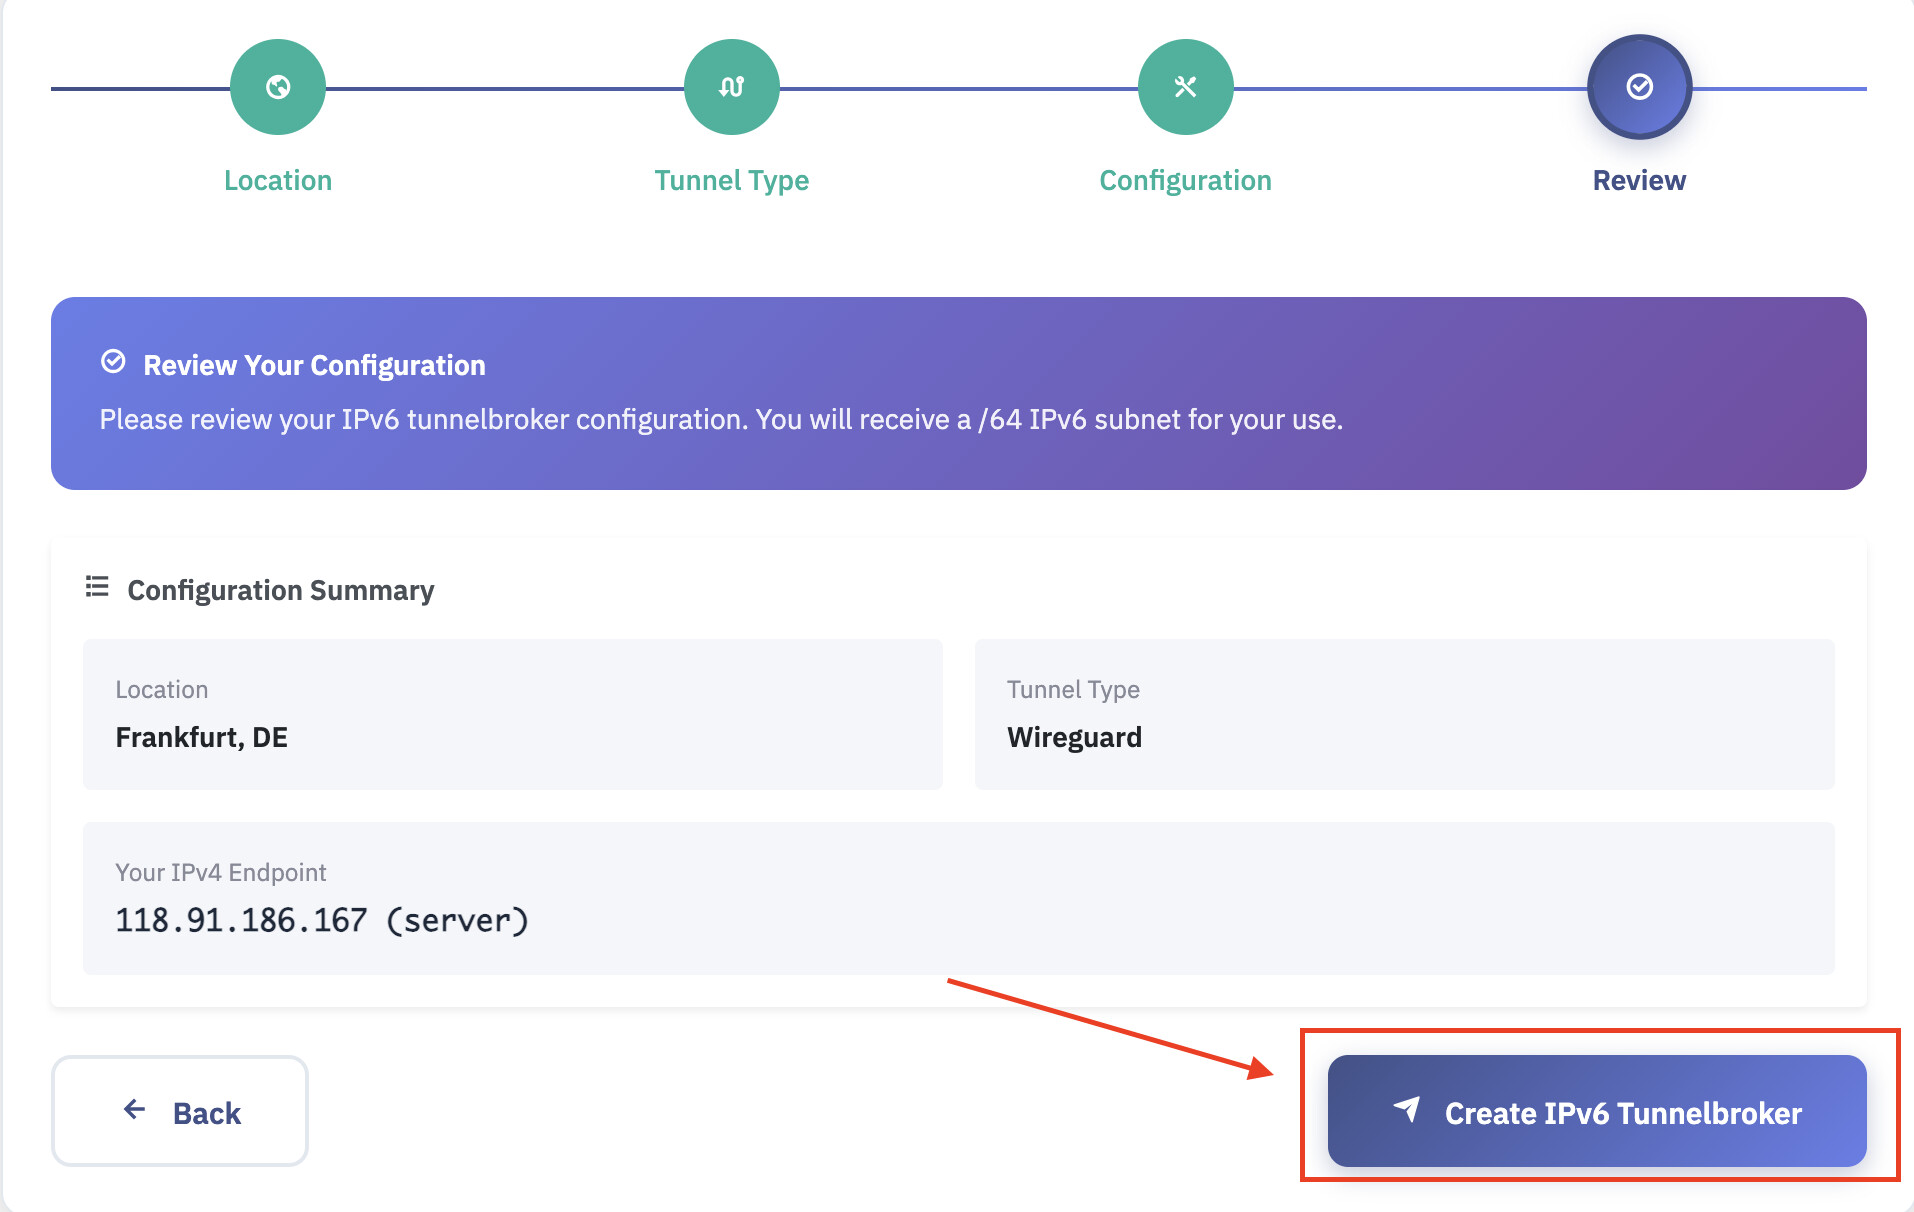
选择 wireguard 类型
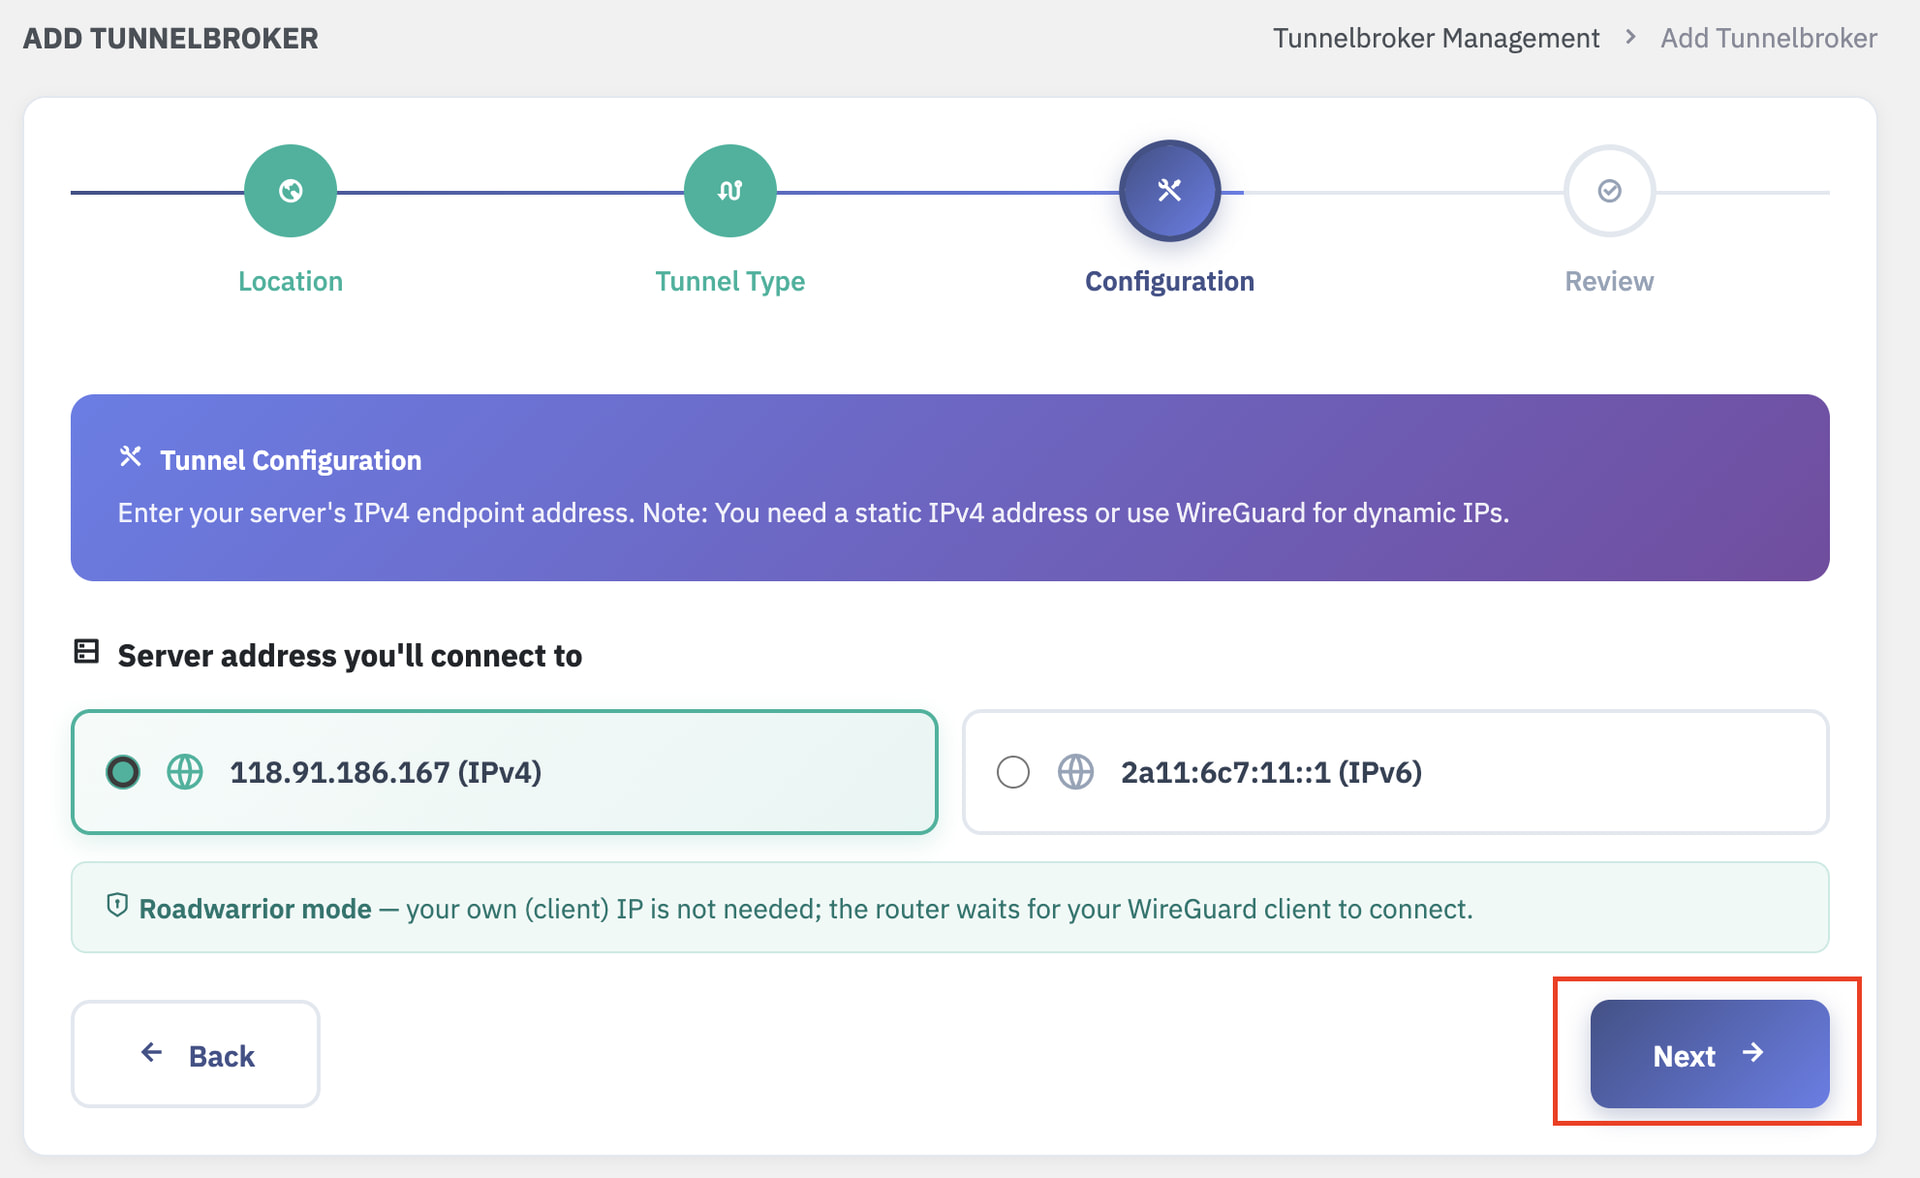
点击下一步
点击创建
查看配置
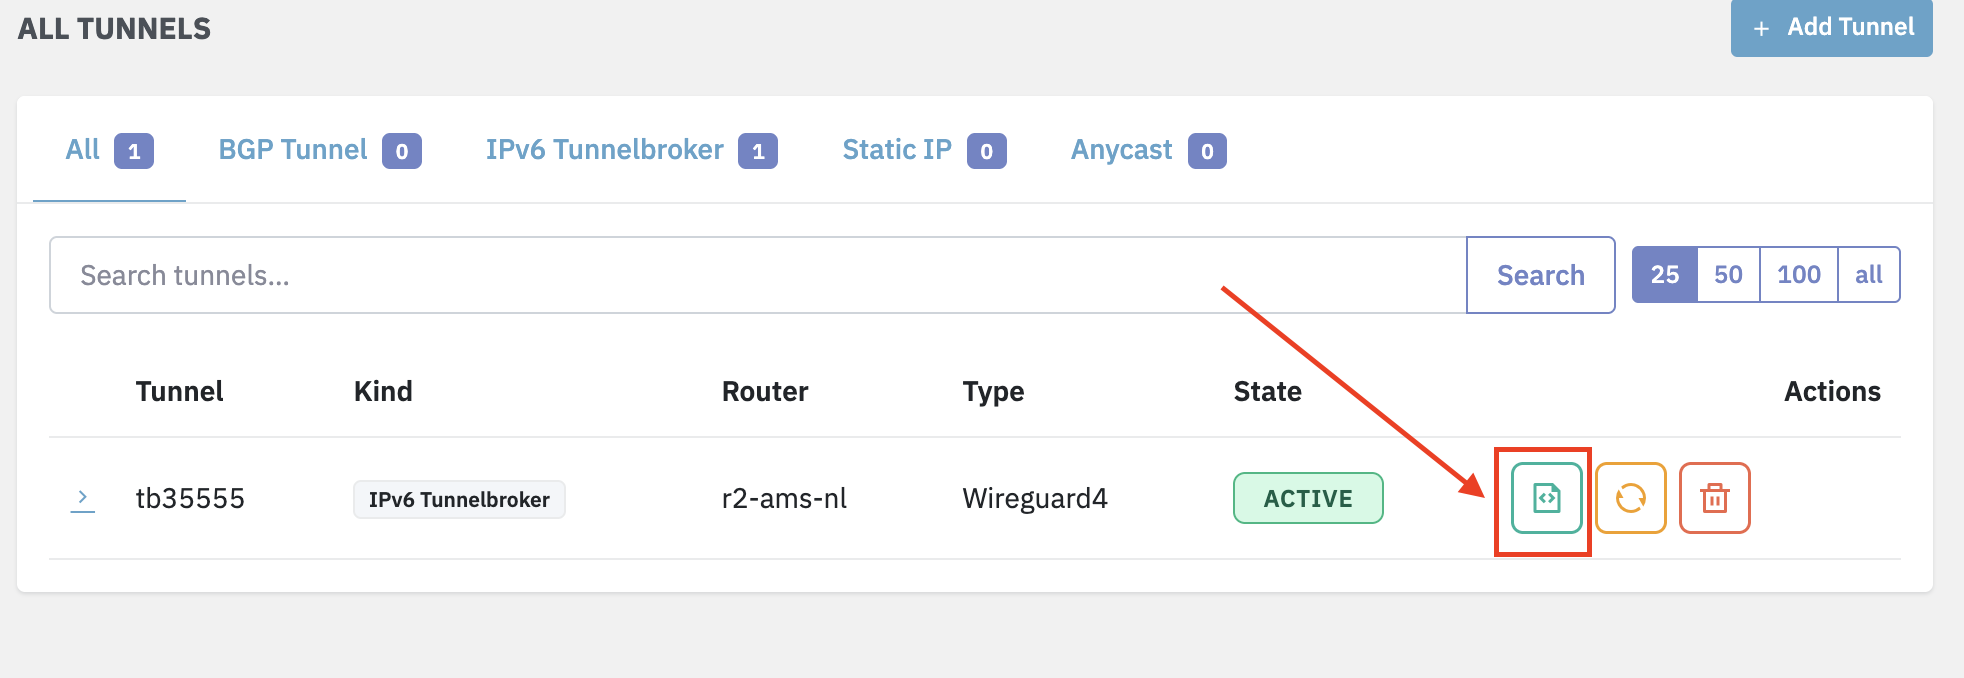
在vps上安装 wireguard 后应用如上配置
四、Ai总结
给纯 IPv4 的 VPS 挂上 IPv6 隧道,就像给老机型绑上“赛博外骨骼”,直接开启双栈全拼体验!
无阻挡通畅路线:只要云厂商没拦截 Protocol 41,首选 HE Tunnelbroker,Tier-1 骨干网加持,稳定又给力
破局穿透路线:如果不幸遇到防火墙死封 41 协议,直接改用 Route64 走 WireGuard 隧道无脑穿透
好了不多废话了,我先去借几张纸……